WAF网络部署方式详解 从串联到云原生
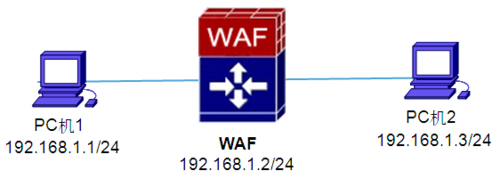
Web应用防火墙(WAF)是保护Web应用免受各类应用层攻击的关键安全设备。其防护效果高度依赖于网络部署方式。不同的部署模式在透明度、延迟、可扩展性和运维复杂度上各有优劣,适用于不同的业务场景。\n\n### 一、透明串联部署(网桥模式)\n\n透明串联是将WAF设备以网桥方式串接在Web服务器前端的网络路径中。所有进出服务器的流量都必须经过WAF清洗,合法流量透传,恶意流量被阻断。该模式对网络拓扑几乎无改造,客户端和服务器无需感知WAF的存在。\n\n优点:部署隐蔽,防护全面,不改变现有IP规划。 \n缺点:WAF成为关键路径,单点故障风险高;性能瓶颈明显,需考虑Bypass机制。 \n适用:中小型企业、对延迟要求不苛刻的网站。\n\n### 二、反向代理部署\n\n反向代理是WAF最常用的部署方式之一。WAF作为代理服务器,接收所有客户端请求,转发给后端Web服务器,并将响应返回给客户端。过程中WAF对请求和响应进行深度检测和过滤。\n\n优点:支持SSL卸载/加密,可实现负载均衡和内容缓存,对外隐藏真实服务器IP。 \n缺点:需更改DNS解析(将域名指向WAF代理IP),增加一点网络延迟;同样存在单点故障问题。 \n适用:大多数中大型网站、HTTPS业务及需要隐藏源站的场景。\n\n### 三、旁路部署(镜像/分光模式)\n\n旁路部署通过交换机端口镜像或分光器将流量复制一份发送给WAF,WAF只做检测和告警,不直接干预流量。可在发现攻击后联动防火墙或负载均衡器进行阻断(如发送RST报文)。\n\n优点:对业务零延迟、零中断风险,不改变网络架构,运维侵入性低。 \n缺点:不能实时阻断攻击,依赖联动响应链路,存在配置复杂和响应滞后问题。 \n适用:对可用性要求极高、容忍短暂防护延迟的核心业务,或处于监测环节的初期安全建设。\n\n### 四、云WAF(DNS托管模式)\n\n云WAF是当前主流的SaaS化部署方式。用户只需在DNS服务商处将域名解析指向云WAF提供的CNAME地址,所有流量自动经过云WAF节点进行清洗,然后回源到网站服务器。\n\n优点:无需采购和运维硬件,弹性扩容能力强,全球分布节点靠近用户,经常集成了DDoS防护和CDN加速。 \n缺点:依赖外部服务商,源站IP隐蔽性不足(回源可能暴露),长期成本高于硬件方案,数据隐私/合规风险。 \n适用:中小企业、互联网业务、具有弹性流量特征的Web应用。\n\n### 五、容器化/服务网格(Sidecar)部署\n\n在Kubernetes等容器环境中,WAF常以Sidecar容器或Ingress Controller集成模块的形式部署。每个应用Pod附加一个轻量WAF代理,或通过统一入口网关完成防护。\n\n优点:松耦合,推荐在成熟的技术架构中使用;伸缩自如,与微服务完美融合。 \n缺点:资源开销相对增加(每个业务实例都有WAF资源,常量大),运维复杂度高,策略管理需配套效新的模式提法(相当于要理\\%{\\|0优优势)} {} -> needs adjusting括号补字 …让最终句子里的自动插入元音符 (此句话要重写 → 「资源冗余频计量増?」太不对) -> 修复:(此 sentences须重新分析逻辑——标准Sidecar计算模式和计 cơn) =>(重新正确修饰【{}中的指代】=\u200“防护原件与运维...}\
如若转载,请注明出处:http://www.qhajbea.com/product/53.html
更新时间:2026-10-09 05:36:21